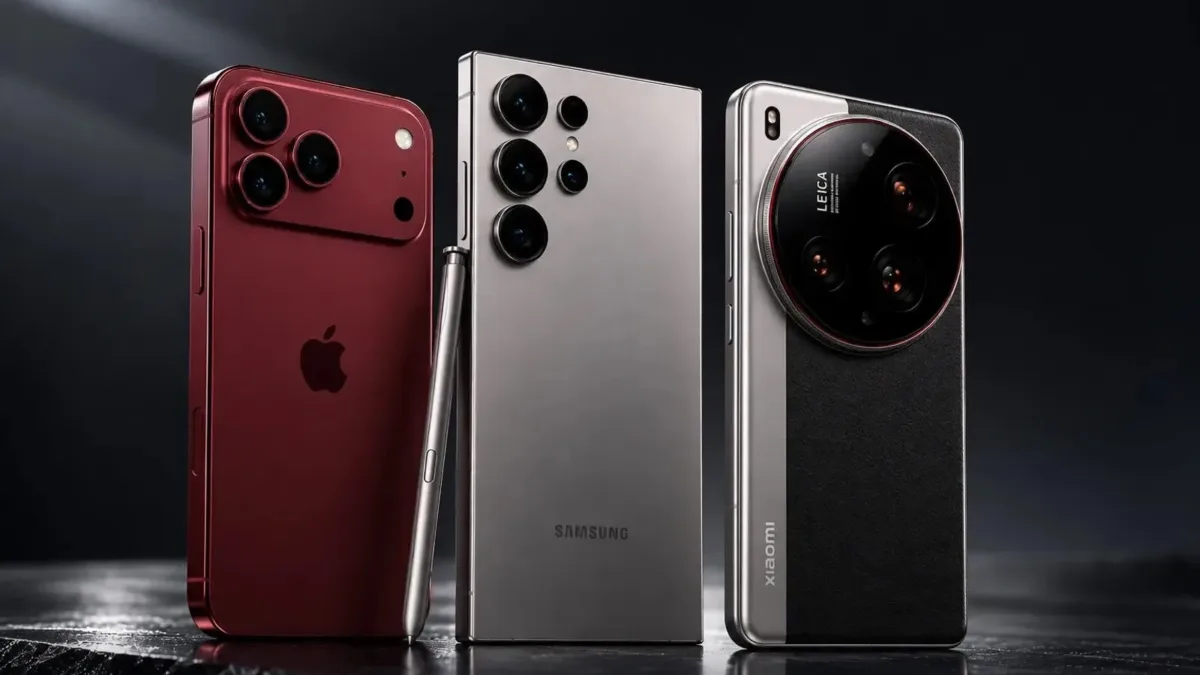
ممنوعیت رجیستری ۲۴ مدل از موبایلهای هوشمند آینده و پرچمدار (از جمله خانواده آیفون ۱۸، گلکسی S27، و پیکسل ۱۰) و اعمال سقف ۳۰۰ یورویی برای واردات تجاری، یک تصمیم صرفا اقتصادی برای مدیریت منابع ارزی نیست. گنجاندن دستگاههایی که هنوز به طور رسمی در جهان معرفی نشدهاند در «لیست سیاه گمرکی»، نشاندهنده تغییر دکترین نهادهای امنیتی جمهوری اسلامی از «فیلترینگ نرمافزاری» به «آپارتاید سختافزاری» است. دستگاه سرکوب با درک شکست پروژههایی نظیر مسدودسازی اینترنت، اکنون در تلاش است تا با استفاده از اهرم گمرک و توقف رجیستری، زیرساخت فیزیکی در دسترس شهروندان و کنشگران را تنزل رتبه (Downgrade) دهد.
در این ساختار، موبایل دیگر یک ابزار ارتباطی نیست، بلکه یک صحنه نبرد نامتقارن است. این تحلیل، لایههای پنهان این استراتژی را کالبدشکافی میکند:
۱. خلع سلاح رمزنگاری؛ مقابله با تراشههای امنیتی (Hardware Security Modules)
بزرگترین چالش بازجویان سایبری در اتاقهای بازجویی اهواز، مقاومت سختافزاری موبایلهای پرچمدار در برابر دستگاههای استخراج داده (مانند Cellebrite UFED Premium) است. موبایلهای پیشرفته مجهز به ریزتراشههای امنیتی مستقلی نظیر Secure Enclave (در اپل)، Knox Vault (در سامسونگ) و Titan M2 (در گوگل پیکسل) هستند. این تراشهها محیطی کاملا ایزوله از پردازنده اصلی دارند و کلیدهای رمزنگاری را در خود حبس میکنند.
با ممنوعیت رجیستری این پرچمداران و محدود کردن بازار به دستگاههای زیر ۳۰۰ یورو (که عموما از پردازندههای اقتصادی و حافظههای ارزانقیمت فاقد رمزنگاری سختافزاری قدرتمند استفاده میکنند)، نهاد امنیتی عملا سد دفاعی فیزیکی را میشکند. استخراج اطلاعات از یک موبایل اقتصادی چینی یا داخلی، حتی در حالت قفلشده (BFU)، برای دستگاههای استخراج دولتی تنها چند دقیقه زمان میبرد.
بزرگترین چالش بازجویان سایبری در اتاقهای بازجویی اهواز، مقاومت سختافزاری موبایلهای پرچمدار در برابر دستگاههای استخراج داده (مانند Cellebrite UFED Premium) است. موبایلهای پیشرفته مجهز به ریزتراشههای امنیتی مستقلی نظیر Secure Enclave (در اپل)، Knox Vault (در سامسونگ) و Titan M2 (در گوگل پیکسل) هستند. این تراشهها محیطی کاملا ایزوله از پردازنده اصلی دارند و کلیدهای رمزنگاری را در خود حبس میکنند.
با ممنوعیت رجیستری این پرچمداران و محدود کردن بازار به دستگاههای زیر ۳۰۰ یورو (که عموما از پردازندههای اقتصادی و حافظههای ارزانقیمت فاقد رمزنگاری سختافزاری قدرتمند استفاده میکنند)، نهاد امنیتی عملا سد دفاعی فیزیکی را میشکند. استخراج اطلاعات از یک موبایل اقتصادی چینی یا داخلی، حتی در حالت قفلشده (BFU)، برای دستگاههای استخراج دولتی تنها چند دقیقه زمان میبرد.
۲. حمله پیشدستانه به ارتباطات ماهوارهای (Direct-to-Cell)
گنجاندن موبایلهای به بازار نیامده (مانند آیفون ۱۸ و گلکسی S27) در لیست ممنوعیت رجیستری، یک استراتژی پیشگیرانه (Preemptive Strike) است. شرکتهای بزرگ فناوری در حال تجهیز نسلهای آینده پرچمداران خود به تکنولوژی Direct-to-Cell هستند؛ قابلیتی که به موبایلهای هوشمند اجازه میدهد بدون نیاز به دیش یا تجهیزات واسطه، مستقیما به شبکههای اینترنت ماهوارهای (مانند استارلینک) متصل شوند.
ماشین سرکوب به شدت از روزی هراس دارد که قطعی سراسری اینترنت (Kill Switch) در اقلیم اهواز، با اتصال مستقیم موبایلهای معترضان به ماهوارهها خنثی شود. این ممنوعیت رجیستری، تلاش حکومت برای کور کردن پیشاپیش این روزنه ارتباطی غیرقابلکنترل است.
گنجاندن موبایلهای به بازار نیامده (مانند آیفون ۱۸ و گلکسی S27) در لیست ممنوعیت رجیستری، یک استراتژی پیشگیرانه (Preemptive Strike) است. شرکتهای بزرگ فناوری در حال تجهیز نسلهای آینده پرچمداران خود به تکنولوژی Direct-to-Cell هستند؛ قابلیتی که به موبایلهای هوشمند اجازه میدهد بدون نیاز به دیش یا تجهیزات واسطه، مستقیما به شبکههای اینترنت ماهوارهای (مانند استارلینک) متصل شوند.
ماشین سرکوب به شدت از روزی هراس دارد که قطعی سراسری اینترنت (Kill Switch) در اقلیم اهواز، با اتصال مستقیم موبایلهای معترضان به ماهوارهها خنثی شود. این ممنوعیت رجیستری، تلاش حکومت برای کور کردن پیشاپیش این روزنه ارتباطی غیرقابلکنترل است.
۳. اقتصاد نظارت؛ هدایت اجباری به سمت اکوسیستم آلوده
هنگامی که امکان رجیستری و دسترسی به موبایلهای هوشمند ایمن مسدود شود، فعالان میدانی و شهروندان ناچار به خرید موبایلهای ارزانقیمت، میانردههای فاقد پشتیبانی نرمافزاری طولانیمدت، یا موبایلهای مونتاژ داخل میشوند.
این دستگاهها غالبا با تاخیرهای چندماهه در دریافت وصلههای امنیتی (Security Patches) مواجهاند که آنها را به اهدافی بینقص برای بدافزارهای جاسوسی دولتی (نظیر پگاسوسهای بومی یا تروجانهای ارسالی از طریق فیشینگ) تبدیل میکند. علاوه بر این، موبایلهای مونتاژ داخل مستعد داشتن درهای پشتی (Backdoors) در سطح سیستمعامل (Firmware) هستند که امکان شنود محیطی و ردیابی موقعیت مکانی را، بدون نیاز به نصب هیچ بدافزاری، برای نهادهای امنیتی فراهم میکنند.
هنگامی که امکان رجیستری و دسترسی به موبایلهای هوشمند ایمن مسدود شود، فعالان میدانی و شهروندان ناچار به خرید موبایلهای ارزانقیمت، میانردههای فاقد پشتیبانی نرمافزاری طولانیمدت، یا موبایلهای مونتاژ داخل میشوند.
این دستگاهها غالبا با تاخیرهای چندماهه در دریافت وصلههای امنیتی (Security Patches) مواجهاند که آنها را به اهدافی بینقص برای بدافزارهای جاسوسی دولتی (نظیر پگاسوسهای بومی یا تروجانهای ارسالی از طریق فیشینگ) تبدیل میکند. علاوه بر این، موبایلهای مونتاژ داخل مستعد داشتن درهای پشتی (Backdoors) در سطح سیستمعامل (Firmware) هستند که امکان شنود محیطی و ردیابی موقعیت مکانی را، بدون نیاز به نصب هیچ بدافزاری، برای نهادهای امنیتی فراهم میکنند.
۴. دکترین دفاعی فعالان مدنی؛ دور زدن محاصره سختافزاری
برای خنثیسازی این استراتژی کلان، کنشگران و هستههای میدانی در اهواز باید رویکرد خود را نسبت به تامین تجهیزات امنیتی تغییر دهند:
برای خنثیسازی این استراتژی کلان، کنشگران و هستههای میدانی در اهواز باید رویکرد خود را نسبت به تامین تجهیزات امنیتی تغییر دهند:
-
تامین مستقل سختافزار امن: موبایل یک فعال میدانی دیگر یک کالای مصرفی نیست، بلکه سپر دفاعی و ابزار حیاتی فعالیت اوست. شبکههای مدنی اهواز نباید زیرساخت فیزیکی خود را از بازار کنترلشده داخلی تامین کنند. استفاده از موبایلهای پرچمدار نسلهای قبل (نظیر پیکسل ۷ یا ۸ و آیفونهای سری ۱۳ تا ۱۵ پرو) که هنوز در بازار جهانی موجودند، پشتیبانی امنیتی میشوند و مشکل رجیستری ندارند، باید از مسیرهای امن و مسافری در دستور کار قرار گیرد.
-
معماری دانشصفر در دستگاههای اقتصادی: اگر به هیچ وجه امکان دسترسی به سختافزار پیشرفته را ندارید و ناچار به استفاده از موبایلهای میانرده هستید، باید اصل «عدم ذخیرهسازی محلی» را به شدت رعایت کنید. هیچ سند، عکس یا چتی نباید روی حافظه فیزیکی این دستگاههای آسیبپذیر بماند. تمامی اطلاعات باید در لحظه ثبت، به فضاهای ابری رمزنگاریشده (نظیر Proton Drive) با تایید هویت دومرحلهای سختافزاری منتقل شده و از روی موبایل ضعیف به روش امحای ایمن (Shredding) پاک شوند.
-
جداسازی هویت فیزیکی از هویت دیجیتال: در شرایطی که نهادهای امنیتی به دنبال کنترل سختافزار هستند، نباید اکانتهای فعالیت مدنی (سیگنال، توییتر، ایمیلهای حساس) را روی همان دستگاهی مدیریت کنید که برای ارتباطات روزمره و با سیمکارت به نام خود استفاده میکنید. استفاده از یک دستگاه مجزا، پاک و متصل به وایفای امن (بدون سیمکارت و بدون نیاز به رجیستری شبکه موبایل) برای فعالیتهای حساس و مستندسازی میدانی الزامی است.