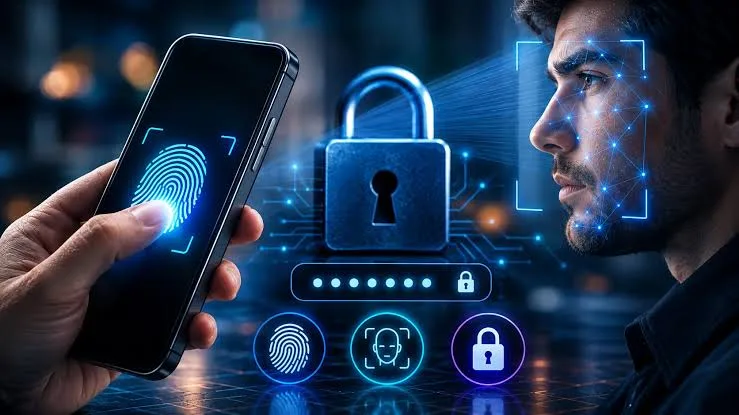
در طراحی امنیت دیجیتال برای مناطق پرخطری مانند اقلیم اهواز، تفاوت ظریفی میان «راحتی» و «امنیت» وجود دارد که نادیده گرفتن آن میتواند به قیمت فروپاشی یک شبکه مدنی تمام شود. شرکتهای فناوری، قفلهای بیومتریک نظیر اثر انگشت (Touch ID) و تشخیص چهره (Face ID) را برای دسترسی سریع کاربران طراحی کردهاند؛ اما در مختصات یک بازداشت امنیتی و در مواجهه با نیروهای یگان ویژه یا اطلاعات، این قفلها نه تنها از دادههای شما محافظت نمیکنند، بلکه به پاشنه آشیلِ امنیتِ دستگاه تبدیل میشوند.
۱. توهم امنیت بیومتریک و خلأ رضایت فیزیکی
رمز عبورِ متنی (Password) در ذهن شماست؛ برای استخراج آن، بازجو باید شما را وادار به صحبت کند که این فرآیند (حتی زیر شکنجه) زمانبر است و به شبکه فرصت میدهد تا پروتکلهای قرنطینه را اجرا کند. اما قفلهای بیومتریک به «رضایتِ ذهنی» شما نیازی ندارند.
-
در لحظه یورش به منزل یا بازداشت در خیابانهای اهواز، مأموران امنیتی به راحتی میتوانند گوشی را در برابر چهرهی شما قرار دهند یا انگشت شما را به زور روی حسگر فشار دهند. در کسری از ثانیه، سد دفاعی دستگاه میشکند و تمام اسناد، لیست مخاطبان و پیامهای پروژه Secure Voice در اختیار ماشین سرکوب قرار میگیرد.
۲. وضعیتِ BFU و بنبستِ دستگاههای استخراج (Cellebrite)
نهادهای امنیتی جمهوری اسلامی برای تخلیه اطلاعاتیِ گوشیهای هوشمند از دستگاههای سختافزاریِ جرمشناسی دیجیتال (مانند Cellebrite UFED) استفاده میکنند. عملکرد این دستگاهها به وضعیت قفل بودنِ گوشی شما بستگی دارد.
-
وضعیت پیش از اولین بازگشایی (BFU – Before First Unlock): زمانی که گوشی خاموش و روشن میشود و هنوز هیچ رمز عبوری وارد نشده است، اطلاعات در بالاترین سطح رمزنگاری (Encrypted) قرار دارند. دستگاههای تخلیه اطلاعاتیِ حکومتی در استخراج دادههای گوشیهایی که در حالت BFU هستند و یک رمز عبورِ قوی (ترکیبی از حروف و اعداد) دارند، تقریباً فلج و ناتواناند.
-
وضعیت پس از بازگشایی (AFU – After First Unlock): اگر دستگاه شما با چهره یا اثر انگشت باز شود، کلیدهای رمزگشایی در حافظه موقت (RAM) گوشی قرار میگیرند. در این حالت، حتی اگر صفحه گوشی را خاموش کنید، دستگاههای سلبرایتِ بازجویان میتوانند به راحتی تمام دادهها را استخراج کنند.
۳. پروتکل دفاعی «صدای امن»؛ بازگشت به رمزهای ترکیبی (Alphanumeric)
برای کنشگران و روزنامهنگارانی که اطلاعات حساس شبکهای را حمل میکنند، استفاده از قفلهای بیومتریک یک خطای جبرانناپذیر است. پروتکلهای زیر باید فوراً روی دستگاههای سازمانی و شخصی اعمال شود:
-
غیرفعالسازی دائمی بیومتریک: اثر انگشت و تشخیص چهره را به طور کامل از تنظیمات امنیتی گوشی (چه اندروید و چه iOS) پاک کنید. تنها راه ورود به دستگاه باید یک رمز عبورِ ترکیبی (شامل حروف بزرگ، کوچک، اعداد و نمادها) با حداقل ۸ کاراکتر باشد. الگوهای رسمکردنی (Pattern) و پینکدهای ۴ رقمی به سرعت توسط نرمافزارهای کرککننده (Brute-force) شکسته میشوند.
-
فعالسازی قفل اضطراری (Lockdown Mode): اگر در شرایطی هستید که نمیتوانید بیومتریک را کاملاً غیرفعال کنید، باید کار با «حالت قرنطینه» را تمرین کنید. در سیستمعاملهای اندروید و iOS، فشردنِ متوالی دکمه پاور (۵ بار پشت سر هم) یا نگهداشتن همزمان دکمه پاور و یکی از دکمههای صدا، گوشی را به حالت Lockdown میبرد. این کار در کسری از ثانیه، اثر انگشت و تشخیص چهره را غیرفعال کرده و دستگاه را به وضعیتِ امنیتی بازمیگرداند که تنها با وارد کردن رمز عبور متنی باز میشود. این اقدام باید دقیقاً در لحظه شنیدن صدای کوبیده شدنِ در، یا نزدیک شدنِ مأموران در خیابان انجام شود.
-
خاموش کردن کامل دستگاه: مطمئنترین راه پیش از مصادرهی دستگاه، خاموش کردن (Power Off) کاملِ آن است. این کار گوشی را به وضعیت غیرقابلنفوذِ BFU میبرد و ابزارهای استخراجِ بازجویان را با یک دیوار بتنی از کدهای رمزنگاریشده مواجه میکند.